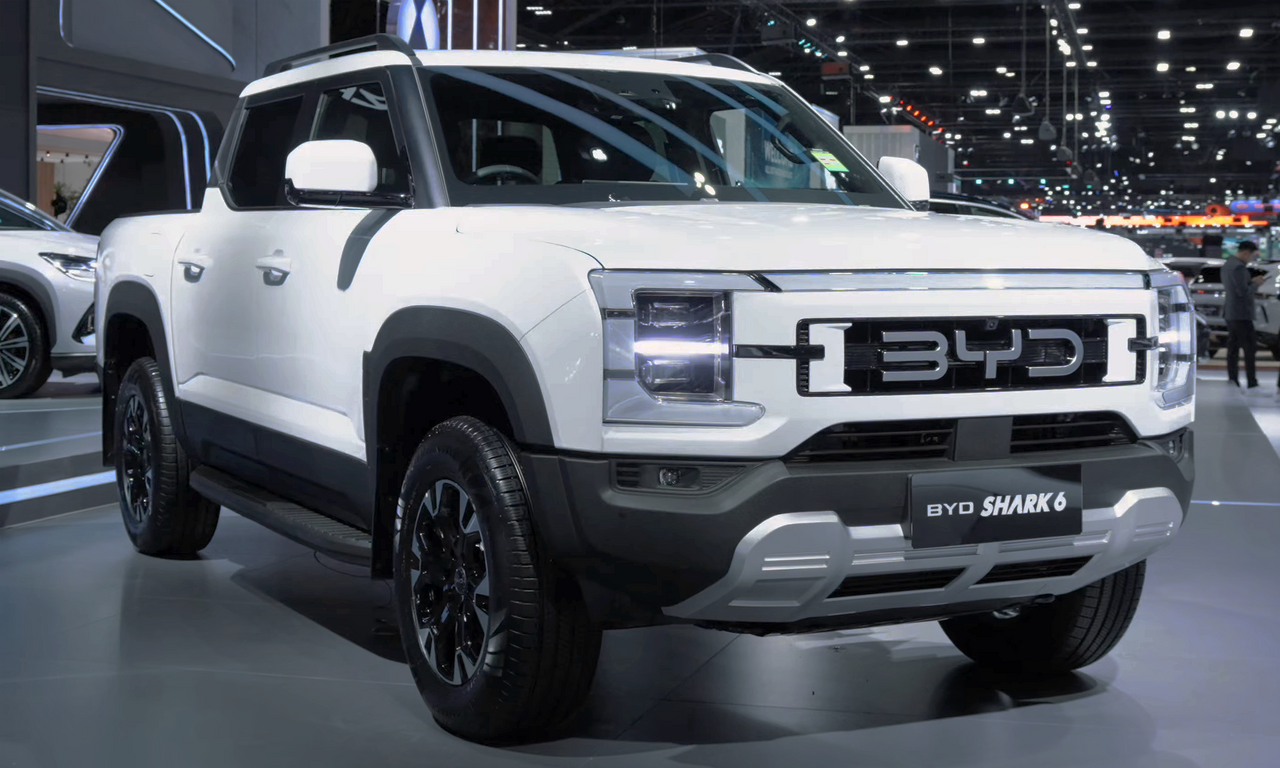
在澳大利亚的一次受控网络安全测试中,研究人员发现BYD Shark皮卡的软件存在漏洞。BYD澳大利亚分公司随后展开内部调查,并准备推出安全更新。Fortify Labs的团队以车载娱乐系统为入口,演示了无需密码访问部分车辆功能的方式。
取得系统访问权限后,研究人员能够远程操作雨刷、锁闭车门并开启车灯。演示还显示,他们可以查看皮卡的实时位置、访问座舱麦克风,并获取已连接手机中的部分信息,包括联系人和通话记录。
BYD将问题归因于Android Debug Bridge(ADB)相关的软件漏洞。ADB涉及基于Android的DiLink娱乐系统,该系统用于Shark,也应用于BYD和腾势的部分车型。BYD称,其自身测试发现,演示所用应用的安装需要有人接触车载多媒体设备;这一条件针对的是应用安装,并不改变研究人员在取得系统访问权限后远程执行车辆操作的事实。
Shark将率先获得更新。BYD表示,补丁将移除娱乐系统界面中一条非预期的ADB启用路径,同时也可能为全球产品线的其他车型实施预防性修复。此次事件还促使网络安全领域人士呼吁更系统地评估汽车数字安全,并提出可考虑由Euro NCAP、Latin NCAP等机构制定相关评估指标。